PKCS11 URI: какой ключевой объект выбрал шлюз
После подключения второго аппаратного носителя служба телеметрии перестаёт использовать ожидаемую идентичность. В настройке осталась прежняя метка ключа, поэтому оператор считает конфигурацию неизменной. Но строка выбора могла быть недостаточно точной. Для обслуживания нужно различать файловый путь сертификата и описание объекта, с которым криптографический провайдер выполняет операцию.
Что задаёт URI
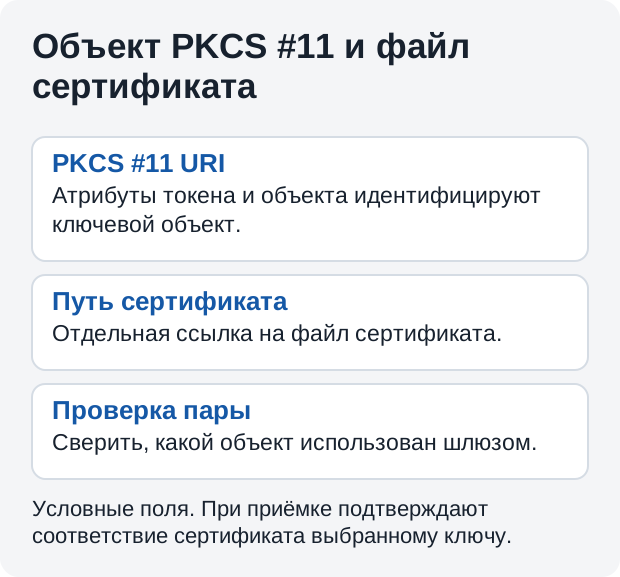
RFC 7512 определяет схему PKCS11 URI с атрибутами токена и объекта. Такая строка описывает критерии выбора; она не является обычным путём к файлу закрытого ключа. Интерпретация зависит также от используемого модуля и интеграции приложения. Поэтому совпадение видимой метки само по себе не доказывает выбор нужного объекта. (IETF RFC 7512 — PKCS11 URI)
В инвентаризации указывают поддерживаемый провайдер, несекретные идентификаторы токена и объекта, а также ожидаемую открыту́ю идентичность сертификата. PIN, пароль и закрытые параметры в ведомость не включают. Если URI допускает секретные параметры, их не копируют в общие журналы и не вставляют в заявку как обычную строку настройки.
Проверить однозначность выбора
На стенде с разрешёнными учебными носителями воспроизводят состояние с одним объектом и состояние с несколькими потенциальными совпадениями. Наблюдают, какой объект выбирает приложение и как оно сообщает неоднозначность или отсутствие совпадения. Проверку проводят через ту же интеграцию, которой пользуется служба; результат стороннего браузера токенов не всегда описывает выбор рабочего процесса.
Если строка недостаточно точна, корректируют её по документированным атрибутам и утверждённой схеме идентификации. Не полагаются только на порядок подключения устройств или порядковый номер слота, если проект не гарантирует их стабильность. После изменения подтверждают соответствие открытой идентичности и выполняют разрешённое новое соединение с сервером.
Подготовить замену носителя
Для сервисной процедуры описывают, какие атрибуты сохраняются при штатной замене и какие должны быть обновлены в конфигурации. Не предполагают, что новый физический носитель автоматически получит прежние идентификаторы. При недоступном объекте служба должна показывать понятный отказ или следовать утверждённому восстановлению, а не незаметно переключаться на случайный файловый ключ.
Приёмочный акт содержит проверенный URI без секретов, версию провайдера и результаты однозначного выбора. Дополнительно фиксируют отрицательные случаи отсутствия и неоднозначности. Работа завершена, когда смена способна объяснить, каким объектом пользуется шлюз после перезапуска и перестановки разрешённых устройств. Это сохраняет проверяемую привязку телеметрии к нужной идентичности без экспорта закрытого ключа из предназначенного ему хранилища.